小安一体化主动隐形安全防护系统(安全防护系统)
- 类型:办公商务
- 版本:v1.1.0 安卓版
- 大小:78.9M
- 平台:Android
- 授权:免费
- 语言:中文
- 更新:2026-11-10 10:03
- 厂商:北京太极谷国际科技有限公司
- 官网:暂无
- 包名:com.cxay.appstxa
- 名称:小安一体化主动隐形安全防护系统
- MD5:fa8bcab01f73142a4e3e6b2e16e69eb1
- 隐私政策:点击查看

- 软件介绍
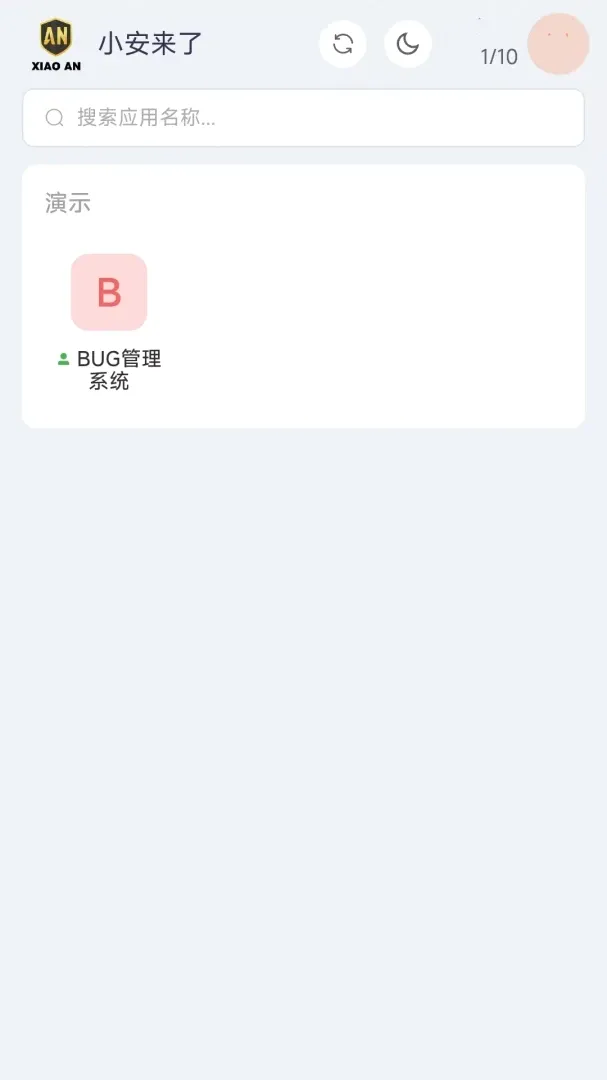
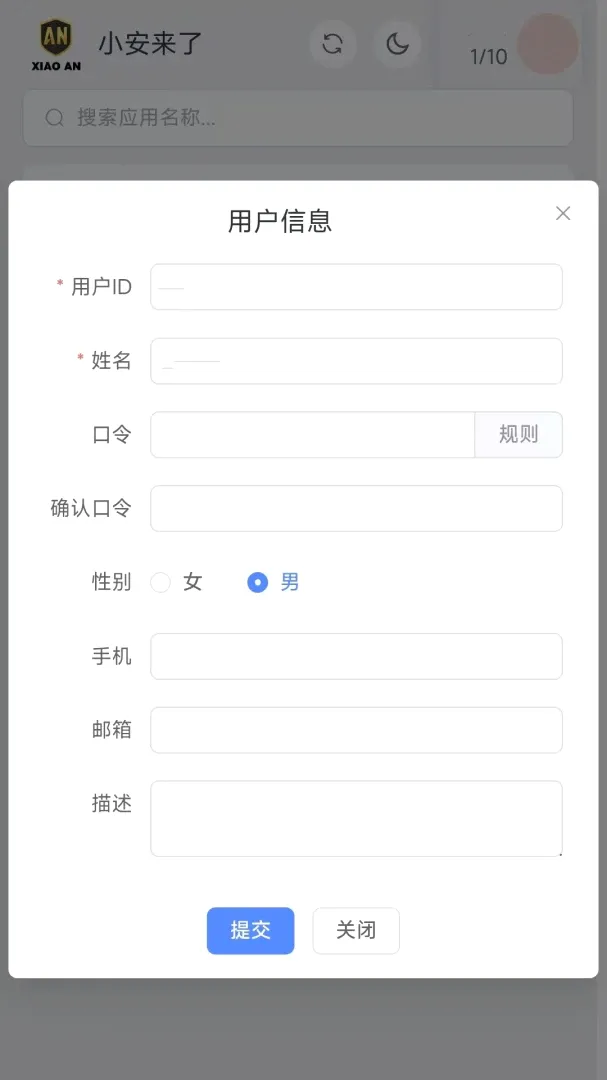
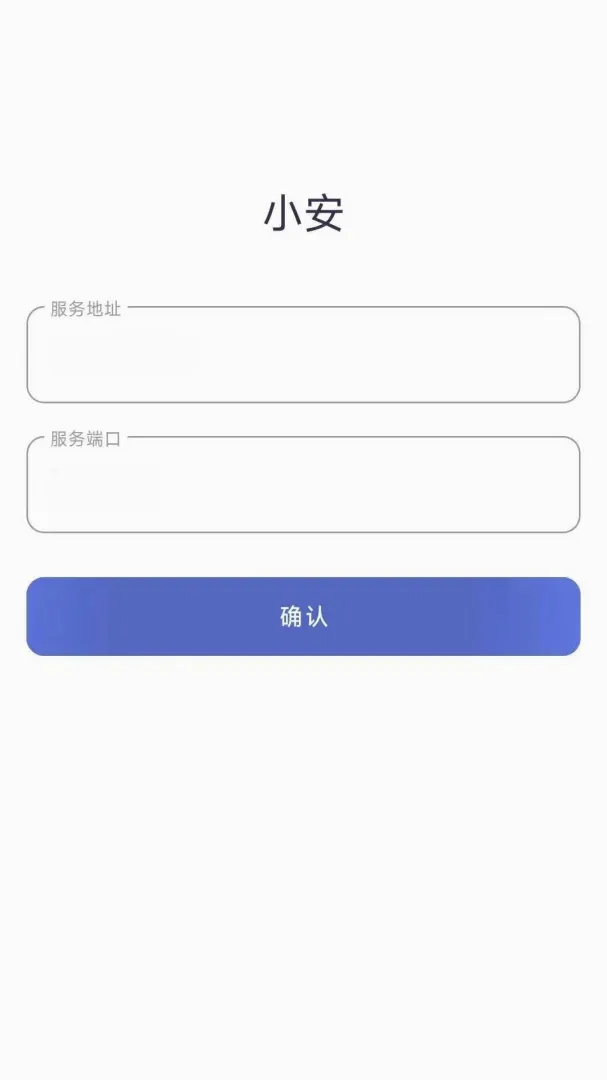
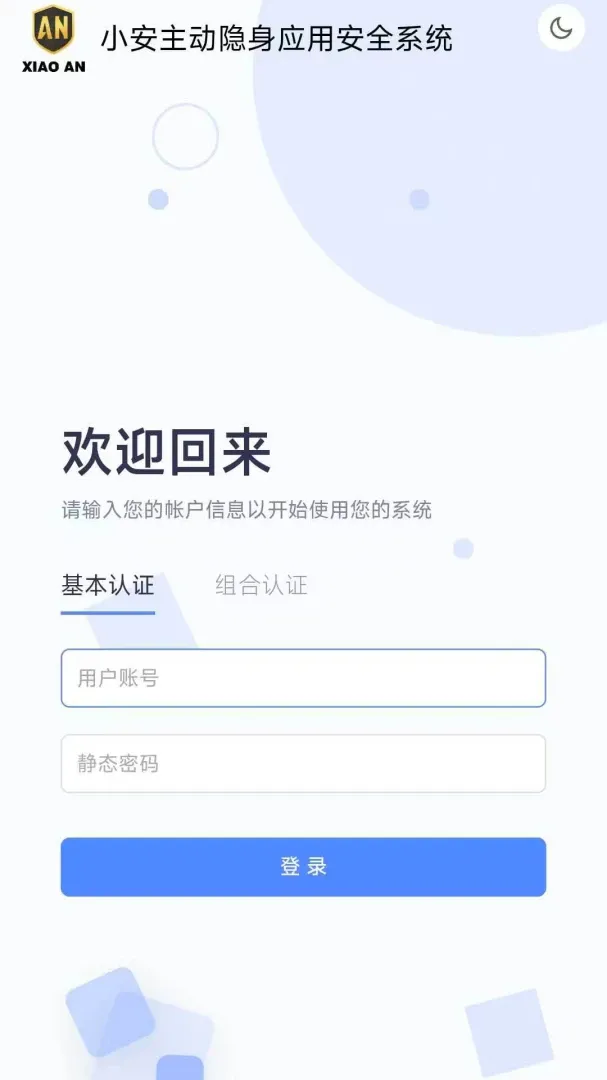
- 软件截图
小安一体化主动隐形安全防护系统,专为政府金融、大型企业及高校打造,集会议办公、话题交流、游戏剧情演绎等交友互动功能,还具备角色人设、声优配音等趣味属性。它采用无TCP端口暴露技术,经私有加密协议接入,搭配全栈4A能力、内核级沙箱隔离、细粒度智能管控与防泄密溯源,解决多业务系统安全访问管理难题,满足等保合规要求,新版更是优化体验,使用更流畅。
小安一体化主动隐形安全防护系统包括
小安一体化主动隐形安全防护系统是为政府、金融、高校这类关键行业打造的实用安全工具,专门解决多业务系统统一管理访问的难题,它包含主动隐形防御、全栈4A能力、内核级沙箱隔离、细粒度智能管控、防泄密溯源这些核心功能。它用无TCP端口暴露技术,只有专用安全浏览器能通过加密协议接入,从根源上杜绝网络扫描和攻击;还集成了账号管理、身份认证、授权控制和完整审计,轻松满足等保合规要求,内核级沙箱能把访问环境和本地系统彻底隔开,阻断恶意代码渗透。同时支持基于用户、时间、IP的多维权限控制,还有防调试、防拍照和页面数字水印功能,能有效追溯泄密行为,新版优化后用起来更流畅。
小安一体化主动隐形安全防护系统(安全防护系统)亮点
【主动隐形防御】
采用无TCP端口暴露技术,仅允许专用安全浏览器通过私有加密协议接入,可彻底杜绝网络扫描与攻击风险。
【全栈4A能力】
集成账号管理、身份认证、授权控制及完整审计功能,全面满足等保合规相关要求。
【内核级沙箱隔离】
基于STS内核沙箱技术实现访问环境与本地系统完全隔离,可有效阻断恶意代码的渗透行为。
【细粒度智能管控】
支持基于用户、时间、IP等多维度策略的界面级权限控制,落实最小权限管理原则。
【防泄密溯源】
内置防调试、防拍照机制,同时支持页面数字水印功能,可对截图、拍照行为进行有效追溯。
小安一体化主动隐形安全防护系统有哪些
面对政府、金融、高校这些关键行业的安全管理难题,小安一体化主动隐形安全防护系统这类主动防护工具正是刚需。它能解决多业务系统统一安全访问的痛点,核心亮点很实用:用无TCP端口暴露技术加专用加密协议接入,彻底杜绝网络扫描攻击,还能实现内核级沙箱隔离,把访问环境和本地系统完全隔开,阻断恶意代码渗透。同时它具备全栈4A能力,覆盖账号、身份、授权、审计全流程,满足等保合规要求;支持多维细粒度权限控制,落实最小权限原则,还有防泄密溯源功能,防调试防拍照加页面水印,能追溯泄露行为。新版还优化了使用流畅度,适配关键行业的安全管控需求。
小安一体化主动隐形安全防护系统(安全防护系统)推荐点
1. **主动隐形防御**
采用无TCP端口暴露技术,仅专用安全浏览器可通过私有加密协议接入,从源头杜绝网络扫描与攻击风险。
2. **全栈4A能力**
集成账号管理、身份认证、授权控制与完整审计功能,全面满足等保合规要求,适配关键行业安全标准。
3. **内核级沙箱隔离**
基于STS内核沙箱技术,实现访问环境与本地系统完全隔离,可有效阻断恶意代码的渗透路径。
4. **细粒度智能管控**
支持基于用户、时间、IP等多维策略的界面级权限控制,严格落实最小权限原则,强化访问权限管理。
小安一体化主动隐形安全防护系统(安全防护系统)使用说明
1、先下载安装专用安全浏览器,确保软件来源官方正规。
2、打开已安装的专用安全浏览器,进入小安一体化主动隐形安全防护系统的登录界面。
3、输入分配好的专属账号与对应密码,完成身份验证后进入系统。
4、根据自身所在岗位或需求,调整用户、时间、IP等相关的访问权限策略。
5、访问系统内的业务内容时,当前运行环境与本地系统自动隔离,无需额外设置。
6、如需留存相关内容,系统内置数字水印会自动嵌入,方便后续追溯截图或拍照行为。
7、使用系统过程中,无需手动开放端口,全程不会暴露核心服务端口。
8、操作完成后,直接关闭专用安全浏览器即可,无需额外退出或清理操作。
小安一体化主动隐形安全防护系统(安全防护系统)常见问题
1.小安一体化主动隐形安全防护系统主要面向哪些行业?
主要面向政府、金融、大型企业及高校等关键行业。
2.该系统的主动隐形防御是怎么实现的?
采用无TCP端口暴露技术,仅限专用安全浏览器通过私有加密协议接入,能杜绝网络扫描与攻击。
3.这个系统能满足等保合规要求吗?
可以,它集成了账号管理、身份认证、授权控制与完整审计的全栈4A能力。
4.内核级沙箱隔离有什么作用?
基于STS内核沙箱技术,实现访问环境与本地系统完全隔离,阻断恶意代码渗透。
5.系统的防泄密溯源功能包含哪些内容?
内置防调试防拍照机制,支持页面数字水印,可追溯截图与拍照行为。
全部评论